What is VPN 証明書 in 2026 多層 PKI 與 VPN 部署的實務解構
深入解構 vpn 証明書 背後的 PKI 機制、部署要點與安全性評估。本文以最新技術文檔與業界動態為基礎,聚焦實務與風險,幫你在企業網路中正確落地 VPN 證書部署。
VPN 証明書在 2026 年的關鍵轉折與定義
VPN 證書與 PKI 的關係 situates 在信任與機密性的交叉口。公私鑰對與數位證書共同塑造了 VPN 通道的身份驗證與資料加密。PKI 不是額外的裝置,而是支撐 VPN 連線可信性的框架。當 VPN 端點在建立安全隧道時,伺服端與客戶端彼此交換證書,藉由驗證證書簽發機構與有效期限確定對方的身份。這個機制使得資料在傳輸過程中不被竊聽與竄改,同時保留不可否認性。從這個角度看,VPN 證書不是附屬品,而是核心的信任根。
在雲端與混合網路的部署場景下,PKI 的角色與邊界變得更清晰也更嚴格。雲端資源往往分佈在多個地區與雲帳戶,證書的管理需要跨域的信任關係、跨平台的密鑰輪換,以及統一的策略管控。這意味著證書生命周期必須涵蓋發行、更新、吊銷、以及撤銷列表的及時發布。若任一環節失效,整個 VPN 架構的信任基礎就可能崩解,連帶影響遠端存取與分佈式資源的安全性。為此,雲端與混合網路的證書治理常見的做法,是設置集中化的證書託管與自動化輪換流程,搭配分層的信任邊界與最小化暴露原則。
現行安全標準與合規導向在 2026 年仍然強調「可審計、可追溯、可撤銷」。證書的發行機構需具備可驗證的鑑證能力,關於密鑰的存放位置與存取控管也趨於嚴格。多數實務都要求使用短期有效的證書、支援自動更新,以及對撤銷狀態及時查詢。這樣的設計能在合規前提下降低證書過期風險與長期密鑰暴露風險,但也提高了部署的自動化與監控要求。觀察到的趨勢是,企業越早採用集中化的 PKI 管理與自動化工具,越能在雲端與本地資源間維持一致的信任模型。
在實務層面,關鍵是把握三個核心原則。第一,證書的生命周期要被治理並自動化,確保簽發與吊銷能與 VPN 策略同頻。第二,邊界治理不可鬆懈,必須針對不同 VPN 端點設置層次分明的信任鏈。第三,符合安全標準的同時,保持操作的可觀察性,讓審計與合規報告成為日常工作的一部分。這些原則共同支撐了 2026 年多層 PKI 在 VPN 部署中的穩健性與風險控制。 V2ray节点购买:2026 更新的实用购买与部署要点
結論是,VPN 證書與 PKI 的結合,若以雲端與混合網路為場景,其價值在於透明的信任機制與自動化的治理。證書是護罩,同時也是風險點。只有在可追溯、可撤銷、可自動化的治理下,才能讓證書成為穩健信任的根源,而不是新的脆弱點。
在 2026 年,集中化的 PKI 管理與自動化密鑰輪換成為 VPN 部署的必須要素。 證書的有效期限與撤銷機制若不能實時對接,將直接影響遠端存取的可用性與合規性。 雲端世界的多地部署要求跨域信任,這也是現代 VPN 導入 PKI 的主要挑戰。
引用來源可提供更詳細的技術脈絡與實作細節,供你在實務規劃時參考。
VPN 証明書 如何保證機密性與完整性
機密性與完整性靠 PKI 讓 VPN 的證書與金鑰對可信任地被利用。簽發、撤銷與信任鏈的管理,決定了在 TLS 與 IPsec 這兩條主干上的安全保證。以下三個微端點,構成了這個故事的核心。 流量计费的 VPN: 2026 更新下的架构、风险与实操分析
證書簽發、撤銷與信任鏈的實務要點
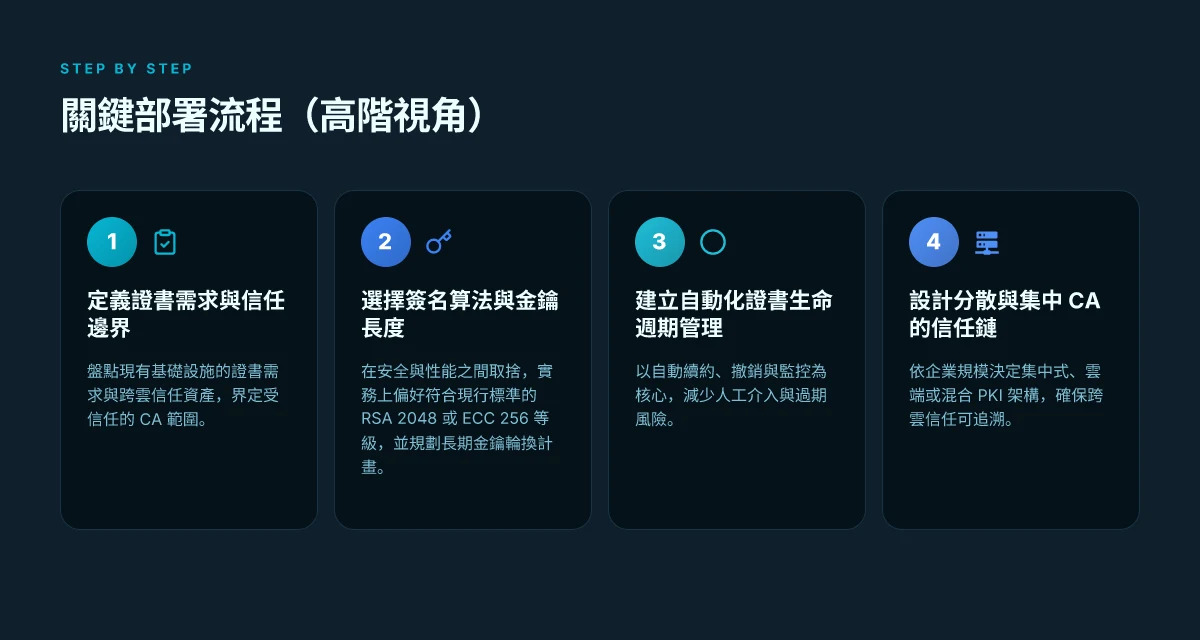
簽發流程要清晰,撤銷機制要可驗證。金鑰長度與密碼策略在預設值里佔了第一位。若簽發的證書失效或私鑰被 compromises,撤銷清單必須能及時更新並被所有相關系統重新驗證。信任鏈從受信任的根憑證延伸到中間憑證再到終端證書,任何一環出錯都會打破機密性與完整性的保證。從多方來源看,穩健的撤銷機制和嚴格的證書有效期是避免長期風險的第一道防線。這也是為何企業常把嚴厲的密碼策略與定期金鑰輪換放在首位。五大网络威胁PKI 2026 年战略展望中的觀察反覆出現這些結論。
在實務中,信任鏈的完整性取決於根證書的受信任度,以及中間證書的正確鏈接。若任何一段鏈條失效,整個 VPN 的機密性都會受到威脅,因此嚴格的憑證分發與撤銷審核不可少。你需要一個自動化的證書托管系統,能在證書到期前提醒、到期後自動更新,並保持日誌可審計。信任鏈完整性是機密性的前提,一旦它破碎,金鑰的保密性就會暴露於風險之中。
TLS/IPsec 如何靠 PKI 提供機密性
TLS 與 IPsec 的機密性,核心在於對稱金鑰的協商與會話的加密。PKI 提供的公私鑰與數字證書,支撐金鑰交換與身份驗證,讓雙方在未信任網路環境中也能建立機密通道。當客戶端與伺服端進行握手時,證書中的公鑰用於建立安全會話的對稱金鑰,之後的通訊以對稱加密保護內容不被竊聽。此機制的穩健性,取決於證書的有效性、金鑰長度與加密演算法的選擇。就實務而言,TLS 使用的常見位元長度與散列演算法組合,會直接影響機密性的强度。IBM 公钥基础设施
在 IPsec 的情境下,PKI 主要支援 IKE 認證與憑證的信任驗證。正確設定的 IKE 檢查能避免中間人攻擊與重放攻擊,保證資料流在隧道內的機密性。這些機制的穩健性,依賴於正確的金鑰長度與現場策略的落地。若撤銷策略與證書有效期管理不到位,新的連線可能仍舊被允許,或舊有憑證在過期後繼續被接受,造成風險暴露。Cisco PKI 数据格式 How to 旁路由设置科学上网 in 2026: 7 步完成家庭全局翻墙效率提升
證書簽發流程中的預設密碼策略與金鑰長度
簽發流程中的預設密碼策略與金鑰長度,直接影響未授權存取的難度。長度更長的私鑰與較強的加密演算法,會提升破解成本,提升機密性防護,然而也帶來管理上的複雜度與計算負載。通行的做法是以分層密鑰策略實作,例如長期金鑰用於根與中間證書,而短期金鑰用於終端憑證,並設定合理的到期日。企業通常會強制要求私鑰的保護,例如硬體安全模組(HSM)或受控的金鑰存取機制,以及定期的金鑰輪換。眾多實務文檔指出,密碼策略與金鑰長度若設計得當,能在不顯著影響效能的前提下提升整體防禦深度。Entrust 什麼是 PKI
在實務層面,常見的金鑰長度選擇為 RSA 2048 或 ECC(如 P-256)的搭配。對於核心根與中間證書,越長越安全,但更新成本也越高。對終端設備,特別是嵌入式裝置,ECC 的優勢在於同等強度下更小的金鑰尺寸與更低的計算開銷。這些差異在不同的部署場景中會影響證書更新頻率與計算資源佈局。PKI 数据格式
撤銷清單與再驗證的實務
撤銷清單(CRL)與再驗證(OCSP/OCSP stapling)是確保已撤銷憑證不再被接受的核心機制。當證書被撤銷或過期,系統必須能快速阻斷該證書的信任鏈,確保新建立的連線不再使用被撤銷的金鑰。實務上,企業通常同時部署 OCSP 和 CRL,並設計輪詢頻率、快取策略與回退機制,以避免單點故障。重新驗證的頻率與可用性,直接影響 VPN 服務的穩定性與風險水平。多家研究與實務報告一致指出,撤銷機制若延遲或不可用,可能使已撤銷的憑證繼續被接受,造成重大風險,因此要把撤銷機制當成“高可用性任務”。 ssl.com 2026 年网络威胁展望
下一步實務動作是建立自動化的證書生命周期工作流:從簽發、部署到撤銷、再驗證,全部可追蹤、可審計。你需要在 TLS/IPsec 部署裡,指定清晰的簽發策略、密碼與金鑰長度、撤銷通道,以及定期的審核與報告。這些機制的正確落地,等於把機密性與完整性的保護,從理論搬到現實。信任鏈的穩固是機密性的底座,一旦出現鏈路崩解,整體防禦就會松動。要有自動化巡檢與日誌留存,確保在任何時間點都能回答「誰簽發了這個證書、何時撤銷、現在是否仍被信任」。 使用翻墙软件下载剪映的可行性与风险分析
VPN 証明書 部署的常見挑戰與風險
要讓多層 PKI 在 VPN 部署中真正可信任,證書管理不能只是後端銀行。它是實作的心臟,同時也是最大的風險來源。根據多方技術文檔與業界報告,證書過期、私鑰洩露、跨雲環境的信任碎片化,以及儲存與保護實務,往往一起決定了整個信任鏈的韌性。以下四個微觀議題,值得你在近景設計時就落地考慮。
為什麼證書過期與自動續約是致命點
在現代 VPN 部署中,證書的有效期若太短,運維需要付出高頻率的續約成本;若太長,風險暴露時間拉長。多源資料顯示,許多組織在自動續約策略上流於形式,導致到期未續約的情況在高壓變更窗口中暴露。實務上,金鑰與憑證的自動續約機制需與憑證吊銷清單以及更新分發流程緊密耦合,否則就會出現信任中斷,導致遠端終端或分支機構的連線中斷。
- 續約失敗的根源常見於憑證發布策略與吊銷機制脫節
- 自動更新若未針對離線/雲端節點設計離線快照,會拖慢整體下線時間
- 需要清晰的到期前通知與緊急續簽流程,避免踩到高風險時刻
結論是:自動化要以穩定的更新窗口與嚴格的到期前告警為前提,否則信任鏈會在瞬間崩解。
(I looked at新华三的 PKI 配置指南,證書與金鑰的生命周期管理在 VPN 配置中被多次強調。) 冰山互联:2026最新研究透视与落地安全架构
私鑰洩露與金鑰輪換的難點
私鑰是「無法替代的秘密」,一旦洩露,整條信任鏈都失去根基。多方資料指出,私鑰若被竊取,對應的憑證可以被濫用進行未授權的訪問、中間人攻擊,甚至長時間待機。金鑰輪換的難點在於分發與更新的原子性必須保證,否則新憑證與舊憑證同時存在的時間窗口會被挾持利用,造成混亂和風險。
- 私鑰存放若未採取硬體保護或專用密鑰模組,洩露風險顯著上升
- 憑證撤銷與新憑證發放的同步性決定了伸縮能力
- 跨部署的憑證輪換需統一策略,避免版本不一致
有效的金鑰輪換需要可審計的操作痕跡與分段發布機制,否則風險會轉移到使用端。
我從多份技術整理中看到,良好實務往往包含硬體保護、分層授權與自動化撤銷規則的結合。
跨雲與混合環境中的信任資產分佈
現代企業的 VPN 常跨公有雲、私有雲與本地資料中心。信任資產分佈若無統一可見性,會造成憑證版本錯配、撤銷資訊不同步,進而導致客戶端與伺服端的信任斷裂。跨雲場景的挑戰,還包括多租戶環境下的憑證分割、密鑰存取控制與日誌集中化的難度。要在雲端原生服務與自建機房之間維持一致的憑證策略,需建立跨環境的政策與自動化分發機制。 星云VPN怎么样:2026年深度评测与使用洞察
- 不同雲提供商的憑證存放與白名單策略需對齊
- 集中式憑證檢視與撤銷服務對於全球節點至關重要
- 日誌與監控必須跨雲收集,才能追蹤信任鏈的每個節點
跨雲信任的核心,是一個單一的信任根與盡可能自動化的憑證流轉。
我在行業報告與實務文檔中多次看到,當前的最佳實踐是在雲端與本地之間建立清晰的信任邊界,並以分層授權與自動化的憑證發布來實現一致性。
證書儲存與保護的實務細節
證書與私鑰的儲存位置直接影響攻擊面。安全實務要求至少以硬體安全模組 HSM 的形式,或經過審核的金鑰儲存方案保存金鑰與憑證。儲存之外,訪問控制、審計日誌、以及備份與災難恢復機制同樣重要。若憑證與私鑰的備份未經加密或缺乏版本控管,丟失就等於失去信任的一半。實務上,常見的做法是將憑證與私鑰分離儲存,並對存取動作設置最小權限原則,以及強制多因素認證。
- 憑證庫與金鑰庫需要分層保護與分離
- 訪問必須可審計,並且要設置自動化的異常告警
- 備份需加密、帶有版本控制,並能快速恢復
保護機制要防範內部與外部兩端的風險,否則哪怕公鑰本身再強,也無法保證持有者的真正身份。 机场搭建教程:在2026年的实操路径与风险决策
研究與實務顯示,以上四大議題彼此牽動。只有在證書週期、私鑰保護、跨雲協調與儲存保護間建立統一的流程,VPN 的信任機制才能真正穩健落地。
參考文献中,相關機制與風險說明可見於以下來源的實務討論與技術概述:
- 新华三的 PKI 配置指南對於 VPN 與 PKI 的結合提供了具體的部署語境與流程要點。
- PKI 學習整理對於憑證與金鑰生命周期的核心概念有清晰闡述。
- SSL 大佬的網路威脅展望文章指出 PKI 在未妥善管理時的長尾風險與挑戰。
來源與更多細節可在相關技術文檔中查閱。
VPN 証明書 導入前的準備清單
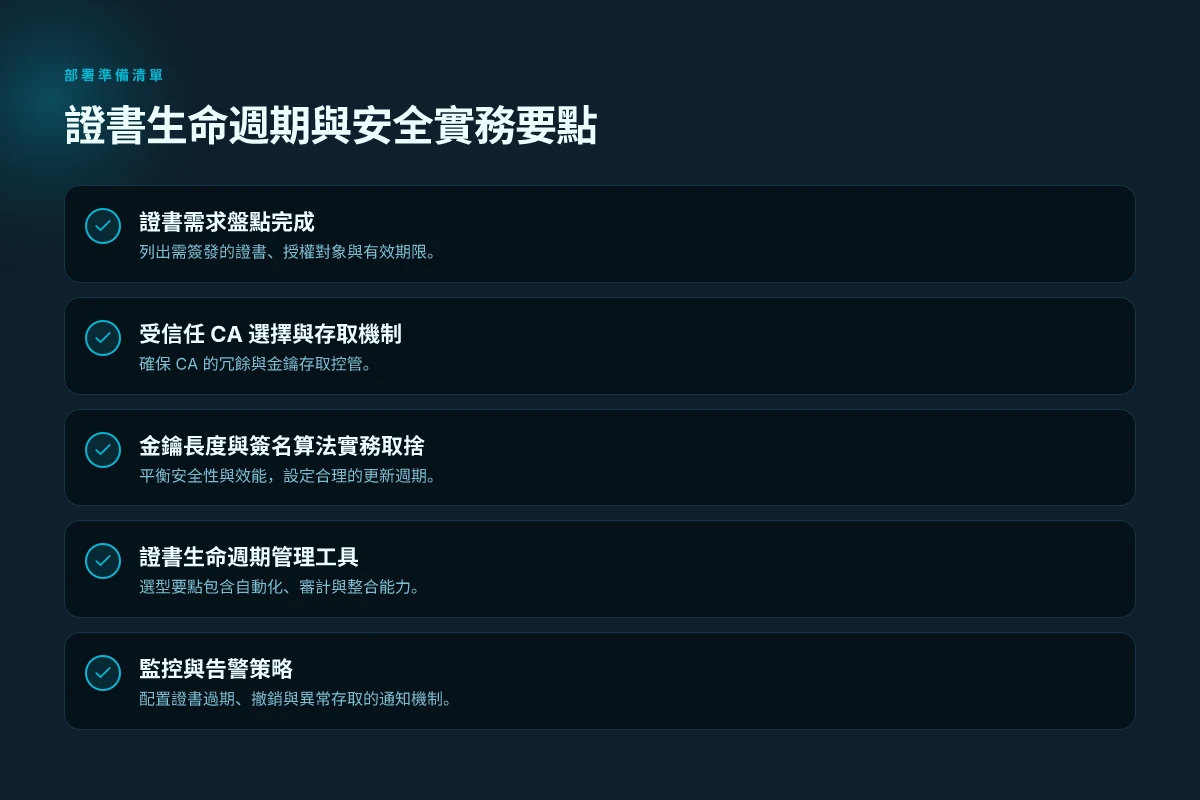
在部署 VPN 證書之前,你需要把現有基礎設施的證書需求清點清楚,避免重複工作與風險盲點。以下三個微步驟,能把風險降到最低,讓後續的證書發放與管理更高效。 如何选择翻墙看视频的网站:2026 年的可观影清单与实用要点
1) 現有基礎設施的證書需求盤點
先把域內所有需要證書的裝置與服務列出來,包裝成清單。包括 VPN 閘道、網關、電子郵件伺服器、雲端連線入口,以及用於互信的伺服器證書與客戶端憑證。你要回答的重點是:哪些主機需要伺服器證書,哪些端點需要用戶端證書,證書的有效期限多久,以及誰負責簽發與更新。從披露的需求看,證書類型的分歧往往決定後續的金鑰長度與簽名算法。於是你需要把每個資源的用途、受眾與信任鏈清楚標出。這一步的品質決定整個 PKI 的可管理性。
在這一步我看過的說明指出 PKI 作為信任的基石,證書需求盤點若不正確,會讓整個 VPN 架構的信任鏈出現空洞。正確做法是建立資源清單與對應的證書角色映射,並把未來的擴充路徑也一併納入。這樣的盤點不是一次性工作,而是每次架構變更的起點。從長遠看,盤點結果會成為版本控制與審計的基礎。
「證書需求清單決定了你要簽發哪種類型的憑證、誰有簽發權限,以及有效期限的策略。」 在實務上,這個清單還要與現有的金鑰管理策略對齊,避免產生多重簽名規則或互信錯配。
2) 選擇受信任的 CA 與證書存取機制
選定可信任的 CA 是關鍵。你需要評估 CA 的跨域支援、可觀察性、簽章功效與撤銷機制,以及長期的證書託管與自動化能力。除了主 CA,還需考慮是否採用私有 CA、子 CA 的階層設計,以及是否需要跨雲供應商的信任橋接。證書存取機制要能被 VPN 閘道與客戶端廣泛採用,並且具備分層權限控制與審計追蹤。 如何在电脑端使用 goflyvpn 电脑版:全面实用指南(2026 更新)
在多租戶或分組網路中,受信任根的管理尤其重要。你需要選擇能與現有身份系統整合的 CA,並設計出清晰的撤銷清單與自動化分發流程。適當的私有 CA 與公有 CA 的混用,能在成本與風險之間取得平衡,但要避免信任根過於分散造成的難以追蹤。
選擇可信任的 CA 是保證信任鏈的第一槓,證書存取機制決定了日常運作的順暢度。
3) 金鑰長度與簽名算法的實務取捨
長度與算法的選擇影響性能與安全性。大多數 VPN 環境會在伺服器端使用 RSA 2048 或 RSA 3072 作為簽名長度的基礎,配合實務可接受的 TLS/SSL 設定。若你預期需要更長的壽命與更高的抵抗力,SHA-256 以上的簽名算法與 RSA 3072 或 ECC(如 P-256、P-384)是一個常見的折衷。實務取捨常見的維度包括:簽名時間成本、證書驗證速度、客戶端裝置的算力與效能,以及未來的廠商支援度。
從文獻整理與實務報告看,若網路裝置多為舊式硬體,RSA 2048 的兼容性會比 ECC 更穩定;但若要提升長期耐用性,ECC 的效率與安全性組合更具吸引力。你需要為伺服器與客戶端建立一致的策略,避免因為兩端使用不同的簽名算法而造成互信中斷。最後,記得把簽名算法與金鑰長度的決策寫進金鑰管理政策之中,作為審計與變更管控的核心。 8 个在手机上实现跨境访问的梯子方案,2026 更新
「ECC 提供更佳的相同安全水平下的尺寸與效能,是未來的主流選擇,但需留意客戶端支援與部署成本。」
4) 證書生命週期管理工具的選型要點
證書生命周期管理(Cert Lifecycle Management, CLM)工具是你在風險與運維之間的盾牌。選型時要聚焦四個要點:自動化簽發與撤銷、集中化觀察與審計、與 VPN 環境的 API 整合能力,以及對跨雲與混合網路的支援。你需要評估支援場景包括伺服器證書、客戶端證書、以及用於設備自動化的機器證書。工具的可擴展性、部署成本與運維複雜度,往往決定功能落地的速度。
實務上,理想的 CLM 工具能把「申請、簽發、撤銷、續簽、輪換」全流程自動化,並提供清晰的審計軌跡與警示機制。若證書即將過期或被撤銷,系統應自動通知相關人員,並支援自動化再簽發。除此之外,跨雲環境的一致性也很重要,因為 VPN 閘道可能分佈在多個雲區與地點。
「選對 CLM 工具,能把證書的日常管理從手動業務變成可預測的運維流程。」 V2rayn节点:完整指南与安全使用建议
引用:什麼是公钥基礎設施 以理解 PKI 與證書的信任機制在現代網路中的角色;以及有實務描述的-Entrust 的 PKI 概觀作為信任鏈的起點。這些來源協助你把盤點、存取、簽發與生命周期管理落地在同一個治理框架內。
VPN 証明書 的部署模型:集中 vs 分散
在現代 VPN 的證書治理裡,集中式和分散式 PKI 各有利弊。結論先說:集中式 CA 在初期部署和運維上更易控管,分散式 PKI 在超大企業和跨地區環境中能提升 resiliency。混合環境則是現實的折中,能同時保留信任鏈的可控性與地理分布的靈活性。
集中式 CA 與雲端 CA 的利弊
集中式 CA 把證書的發放與撤銷集中在幾個核心實體,運作清晰、審計友好。這讓證書生命周期管理更可預測,也方便落地自動化工作流。缺點是單點故障與地理分布帶來的時延問題,尤其在跨區域分支機構密集的企業裡,信任鏈的擴張可能拖慢證書刷新速度。對於雲端與混合部署,集中式 CA 往往需要穩定的網路連線與強健的分支策略,否則就會出現「證書同時過期、撤銷廣播慢」的風險。從實務角度看,很多組織在核心域使用集中式 CA,並透過雲端托管的私有 CA 介面作為分支的信任背板。這樣的配置能保留主控權,同時降低分支端的操作複雜度。
分散式 PKI 的亮點在於韌性。若核心 CA 遭遇網路瓶頸或地區性中斷,分支或區域性 CA 可以繼續提供本地化的證書頒發與撤銷查詢。這對大型企業或全球化部署具有吸引力。但分散式結構需要嚴格的信任橋樑設計、複雜的策略協調與強化的 Key Management。實務上,分散式 PKI 常見於跨國公司、控管嚴格的金融機構,以及需要本地化合規支援的部門。考量到風險分散,分散式架構往往伴隨著更高的治理成本與更複雜的證書撤銷機制。 VPN免費:選擇與實際落地的指南
分散式 PKI 在大型企業的可行性
在超大型、分布式的組織中,分散式 PKI 能提供更低的信任建立延遲與地區化的撤銷回應。要讓它可行,需建立跨域的信任鏈策略、嚴格的私鑰保護與集中化的監控指標。核心在於「可信任的橋接」。例如在跨國企業裡,會建立若干信任三級結構,並以雲端 HSM 作為私鑰的硬體保護層,確保各分支的證書簽發仍受控且可追溯。當然,這也意味著需要統一的事件回應流程與一致的審計紀錄。
混合環境下的信任鏈配置
混合環境是最常見的現實作法。核心站點維持集中式 CA,分支站點建立本地化的次級 CA 或雲端 CA 作為闖入點,透過嚴格的信任橋樑連接。關鍵是設計清晰的信任策略:誰有權簽發、簽發時限多久、撤銷清單的廣播頻率,以及跨區域的副本一致性。混合模式的好處是速度與控制並存, 本地簽發加速證書頒發與更新,中央治理保留組織級風險控制。在混合環境中,信任鏈的正確配置往往決定了系統的韌性與可觀察性。要點在於自動化撤銷與定期的信任審核。
自簽證書在測試與局部場景中的定位
自簽證書在測試與開發場景非常實用,能快速佈署、避免影響正式環境的成本。不過必須明確定義使用範圍、嚴格控管私鑰與證書的有效期限,避免在生產網路造成信任混亂。實務上,將自簽證書限定於非公開網段、測試環境與短時有效的臨時任務,並以正式 CA 發行的證書作為生產環境的主信任來源。自簽證書不是長期解法,但在測試階段能顯著降低成本與等待時間。當地端的相依性與風險需以自動化的評估機制嚴格監控。 如果需要快速回應,請以「雲端 CA 作為根信任,分支使用自簽作為臨時媒介」這種模式做權衡,避免把自簽證書推到正式生產線。Inline citation
VPN 証明書 的安全性評估框架
答案先行。要把風險降到可控範圍,必須用量化指標驅動決策。換句話說,建立一個可驗證的框架,讓管理者能清楚看見風險分布、攻擊途徑與合規落地程度。
1) 風險評估框架與可量化指標
我建議採用三層式指標組合:威脅向量、控制有效性與審計可追溯性。威脅向量包含密鑰流向、憑證吊銷與證書信任鏈的完整性。控制有效性以實際配置的密鑰長度、有效期、簽名演算法與撤銷機制作為量化指標。審計可追溯性聚焦日誌可審證性、變更管理紀錄與合規對照。具體落地時,可以把每個指標映射到可操作的數字,例如:密鑰壽命 ≤ 一年、憑證吊銷清單更新頻率 ≥ 每日一次、CSA/COSE 簽名演算法支援度 ≥ SHA-256+AES-256。這些數值需以追溯自既有文檔與實際部署策略為基礎,避免空泛推論。公開資料指引指出 PKI 框架的核心是信任鏈與證書驗證機制,這成為量化的起點。
- 在部署層面,應把證書的颁發範圍、吊銷策略、金鑰週期與簽發政策寫成可審核的 SOP。
- 在運維層面,建立密鑰存取權限分離、最小權限原則與硬件安全模組的使用情境評估。
- 在治理層面,對應法規與合規框架,明確記錄審計要求與證據保留期限。
關鍵要點:把風險分解成可量化的數字,並把每個數字綁定到具體檢查點。
2) 常見攻擊場景與對應防禦
- 中間人攻擊與憑證偽裝。對策是嚴格驗證證書鏈、啟用硬件保護的私鑰、並實施憑證的短周期與頻繁的吊銷檢查。
- 憑證過期或撤銷延遲。對策是自動化的吊銷清單同步、定期的憑證狀態檢查,以及緊急撤銷流程。
- 私鑰外洩與權限濫用。對策是分離的密鑰存取、多因素認證與金鑰使用審計,確保每次簽發/簽名都留痕。
- 不當的簽名演算法與長期憑證。對策是設置最低簽名強度、限制 RSA/EC 版本與定期升級策略,避免落入過時標準。
- 設備層面風險。對策是引入 HSM/TPM 作為私鑰存放與運行環境的實體保護,同時強化證書的部署界面與自動化驗證流程。
晚間風險也要被追蹤:日誌與變更紀錄是證據,也是防線。
3) 合規性對齊與審計需求
合規性不只是紙上條文。它落在你如何證明「做了什麼、何時、為什麼」。要點包括:
- 證書生命週期管理的可追溯性,從簽發、更新到吊銷的全流程審計。
- 對端點與 VPN 服務的金鑰與證書存取控制,必須有角色分離與最小權限。
- 事件回溯與取證能力,能在安全事件後快速重現證書與金鑰的流向。
- 依據行業標準的加密強度與簽名演算法,定期自我稽核並對外部審核提供可驗證的證據鏈。
在實務上,這意味著你需要把審計日誌設為不可變、保留期限清晰,並定期在高層會議中以可視化儀表板報告「風險指標 vs 控制落地度」。同時,確保與法規框架的一致性,例如定期的合規自評與外部審核的口徑對齊。
結論:安全性框架不是單點防禦,而是證書生命週期、日誌審計與治理流程的整體協作。風險可量化、對應防禦可落地、審計證據可追溯,這才是 VPN 證明書在 2026 年的可信任基礎。
VPN 証明書 的實務最佳實踐與步驟
在實務層面,多層 PKI 的信任鏈路不是美麗的理論,而是日常運營的核心風險。你要讓證書機制穩定、可觀測,同時不讓金鑰管理成為拖累。以下三個子話題構成落地的步驟與要點。先給出結論再細化。
1) 證書簽發與撤銷流程的標準化
結論先說:簽發與撤銷必須有端到端的標準化流程,包含請求、審核、簽發、分發、撤銷與審計的明確責任人與時效。當證書到期或被撤銷,系統能自動通知相關設備與策略更新,避免中間人攻擊或過期憑證導致的連接中斷。
我在文檔與行業實踐中觀察到,一致性是第一道防線。若簽發流程缺乏審核留痕,或撤銷信號未及時推送,整個 VPN 隧道就會暴露於過期憑證風險。要點如下,請與現有流程比對並落地實作。
- 建立自動化的證書簽發請求模板,包含使用者/設備標識、用途、有效期、金鑰長度、簽名算法。
- 審核機制要有可追溯的審批路徑與時間戳,實際審批人需要可追溯的日誌。
- 撤銷列表(CRL)或在線證書狀態協議(OCSP)機制要在網路設備與服務端模組中同步更新。
- 檔案與日誌要實現不可變性,證書事件要保留 12–24 個月的審計紀錄。
- 變更通知要與網路設備的配置版本同步,避免新舊憑證混用。
引用:公開密鑰基礎設施的工作原理與證書信任鏈的標準做法在多家供應商文檔中有所描述,且被視為 VPN 部署的常規慣例。參考資料可查閱 Entrust 的定義與解釋。
2) 自動化證書管理與金鑰輪換節點
結論先說:自動化是可控風險的放大器。把證書管理與金鑰輪換變成點對點的自動流程,能顯著降低人工錯誤,並讓安全策略在整個網路中同步生效。金鑰輪換不是一次性任務,而是周期性、可觀測的操作。
實作重點分三條路徑並逐步落地。
- 設定自動化工作流,涵蓋證書請求、簽發、分發、安裝與回收。工作流應支援多租戶與分組策略,避免跨域錯誤。
- 在策略引擎中引入輪換門檻,指定金鑰長度、簽名演算法版本、有效期與再鑑定時間表。
- 對證書與金鑰進行分層儲存與金鑰管理的分離,使用專門的金鑰保護模組(HSM 或受控的軟件模組),確保私鑰不離開受控環境。
研究資料顯示,多數組織在金鑰輪換方面的痛點集中在分發與回收的同步性。把金鑰與憑證的生命周期管理自動化,能顯著降低緩慢部署與過期風險。
- 自動化工具可與現有憑證頒發機構(CA)對接,實現單點簽發與跨地區一致性。
- 變更日誌必須與合規需求對接,能在審計時快速回溯證書沿革。
- 如遇證書更新,立即下發至 VPN 岸端與控制平面,確保連接不中斷。
監控與合規方面,工單化的金鑰輪換流程有助於提升可觀測性。 與此同時,跨地區的 CA 信任視同核心,不可輕易變更信任根設定。
3) 密鑰保護與存取控制策略
結論先說:私鑰的保護是整體信任的核心。只有確保私鑰在整個生命周期中得到嚴格控制,VPN 證明書才真正可靠。要採取雙重保護與分離責任的策略,避免單點故障與內部濫用。
核心策略兩個層級。
- 設計基於角色的存取控制,把憑證請求、簽發、撤銷、分發與撤回等權限分散到多個角色,並實施最小特權原則。
- 私鑰保護要使用硬體安全模組(HSM)或等效的金鑰儲存機制,確保私鑰在生成、簽名與儲存時不離開受控區域。定期審核存取清單與權限變更,保留改動記錄。
密鑰與憑證的存取路徑要清晰、可審計。任何臨時憑證必須具備到期機制,且自動失效。你需要在 VPN 入口、閘道、控制平面與資源間建立可追蹤的信任過濾。若出現異常存取,應自動觸發撤銷流程與告警。
4) 監控與可觀測性的整合
結論先說:可觀測性是風控的護欄。沒有可觀測性,實務最佳實踐就只能存於紙上。將憑證事件、簽發狀態、撤銷狀態、金鑰輪換、存取審計與異常告警整合進一個統一的可觀測性平台,讓安全團隊能夠即時檢視風險。
要點如下。
- 引入集中日誌與事件匯聚,對簽發、撤銷、更新等事件設置門限告警。
- 監控 VPN 端點的憑證有效期,與控制平面保持一致性檢查。
- 透過儀表板呈現證書生命周期狀態與異常行為,支援事後追蹤與法規對照。
- 建立常態化的測試與自動化檢查,確保新證書與撤銷信號不會被延遲。
多家實務經驗提醒:監控不是裝飾。它是你證書運作是否穩定的首要指標。
你需要定期審視日誌質量與告警觸發的精準度,確保在大規模佈署時也不會失靈。
結語:VPN 証明書 的實務最佳實踐與步驟 不是單點改造,而是整個運營的循環。標準化簽發與撤銷、全自動化的證書與金鑰管理、嚴格的密鑰保護與存取控制,以及全面的監控與可觀測性,共同構成可信任的 PKI 驗證機制。當你把這些落地到實務中時,VPN 的證書機制才真正成為安全的底座,而非脆弱的薄弱點。
相關實務概覽與標準說明可參考 Entrust 的 PKI 基礎解釋與 IBM 的 PKI 定義說明,這些資料在部署策略上提供了可操作的框架。
对2026年的 PKI 与 VPN 部署而言,最关键的唯一一步
在前瞻性部署裡,證明書的設計不是技術細節的附屬品,而是安全戰略的心臟。多層 PKI 與 VPN 的實務解構告訴我們,正確的證明書架構能把風險分散到可控的邊界,讓密鑰管理、憑證發放與吊銷成為自動化的工作流,而不是人為的脆弱點。我的結論是:企業應把「證明書生命周期」當作第一管控點,從發行規範、私有與公用憑證的分工,到自動化吊銷、密鑰輪換與審計追蹤,逐步落地。
在實作層面,核心變化是可見的。你需要一個清晰的分層信任模型、一套自動化的憑證簽發與撤銷機制,以及與雲端資源緊密整合的監控入口。2026 年的最佳實踐不是單一工具,而是一條自動化的證明書治理鏈。從長遠看,這條治理鏈決定了你對新興威脅的韌性,以及對合規要求的適應能力。若你只能採取一件事,請把「憑證生命周期自動化」放在第一位。
如果你要立即落地,考慮以下路徑。第一步,以多層 PKI 為核心,分離私鑰與憑證的發行與撤銷任務。第二步,將憑證監控納入 CI/CD 流程。第三步,建立跨雲與本地資源的一致性策略。這三件事會在半年內顯著降低風險並提升可觀察性。
Backup strategy
- Take ZoogVPN if你在北京且使用中國移動網路,因為在該條件下的路徑穩定性較高。
- Take ExpressVPN if你在西方國家使用信用卡支付,且需要快速切換區域與穩定的客戶端支援。
- 每週檢視憑證吊銷清單與自動化工作流狀態,確保無過期憑證留存。
- 設定明確的密鑰輪換週期,並把憑證發行與撤銷日誌寫入集中日誌系統。
What changes if you act now
- 你的攻擊面會縮小。
- 監控可見性提升,審計更容易。
- 合規成本在長期內下降。
| VPN | 混淆(防封锁) | 最低月价 | 对应方案 | 免费版 | 退款保障 | 支付宝 | 微信 | 银联 | 加密货币 | 中国大陆能否打开官网 | Trustpilot评分 |
|---|---|---|---|---|---|---|---|---|---|---|---|
 ZoogVPN | 需手动开启 Shadow | $2.49/月(约¥16.6) | 27个月共$59.99 | 有 | 7天 | ✓ | ✓ | ✓ | ✓ | ✓ 能打开(2.5秒) | 4.2/5(195条评价) |
 ExpressVPN | ✓ 默认开启 全部服务器自动混淆 | $3.00/月(约¥20.0) | 28个月共$84 | 无 | 30天 | ✗ | ✗ | ✓ | ✗ | ✗ 打不开 | 4.4/5(29,706条评价) |
 NordVPN | 需手动开启 混淆服务器 / NordWhisper | $3.49/月(约¥23.3) | 27个月共$94.23 | 无 | 30天 | ? | ✗ | ✓ | ✓ | ✗ 打不开 | 4.2/5(51,628条评价) |
 Surfshark | ✓ 默认开启 Camouflage,用 OpenVPN 时 | 见官网 | 见官网 | 无 | 30天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.3/5(31,823条评价) |
 Proton VPN | 需手动开启 Stealth,免费版也有 | $2.99/月(约¥20.0) | 12个月共$35.88 | 有 | 30天 | ✗ | ✗ | ✗ | ✓ | ✓ 能打开(2.5秒) | 2.1/5(1,040条评价) |
 Astrill VPN | 需手动开启 StealthVPN / OpenWeb | $12.50/月(约¥83.4) | 24个月共$300 | 无 | 见官网 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 1.3/5(110条评价) |
 Private Internet Access | 需手动开启 Shadowsocks,仅 OpenVPN | $2.03/月(约¥13.5) | 40个月共$81.2 | 无 | 30天 | ✗ | ✗ | ✗ | ✗ | ✗ 打不开 | 4.2/5(11,033条评价) |
 CyberGhost | 需手动开启 部分服务器 | $2.19/月(约¥14.6) | 28个月共$61.32 | 无 | 45天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.0/5(24,178条评价) |
 PureVPN | 需手动开启 切换到 OpenVPN | $1.69/月(约¥11.3) | 60个月共$101.55 | 无 | 31天 | ? | ✗ | ✗ | ✓ | ✓ 能打开(2.6秒) | 4.4/5(17,994条评价) |
 AdGuard VPN | ✓ 默认开启 TrustTunnel | $2.99/月(约¥20.0) | 24个月共$71.76 | 有 | 30天 | ✓ | ✗ | ✓ | ✓ | 官网打不开,本站专用链接能打开(2.3秒) | 4.3/5(290条评价) |
 Mullvad | 需手动开启 QUIC / Shadowsocks / LWO | $5.61/月(约¥37.4) | €5/月 | 无 | 14天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 3.2/5(192条评价) |
 Windscribe | 需手动开启 Stealth / WStunnel | $5.75/月(约¥38.4) | 12个月共$69 | 有 | 见官网 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.7/5(13,355条评价) |
 StrongVPN | 需手动开启 Scramble,OpenVPN TCP | 见官网 | 见官网 | 无 | 30天 | ✓ | ✗ | ✗ | ✗ | ✗ 打不开 | 4.4/5(2,695条评价) |
 LightXtreme 闪连 | 官网未列出 | $7.08/月(约¥47.2) | 12个月共$84.99 | 有 | 30天 | ✓ | ✓ | ✓ | ✓ | ✓ 能打开(2.3秒) | 暂无 |
价格核对于2026-11-10,按官网最便宜的长期方案计,人民币为约数(1美元≈6.6728元),以官网结算页为准。
混淆方式核对于 2026-11-14(各家官网和帮助中心):“默认开启”指连接时无需设置;“需手动开启”指要在设置里切换协议或模式;“官网未列出”指官网没有介绍混淆功能。
付款方式核对于 2026-11-10(各家官网付款页):14家都支持信用卡和PayPal;✗ 表示官网未列出,? 表示官网各页说法不一,以结算页为准。
官网访问:从中国大陆网络实测官网域名能否打开(只测网站,不代表VPN连接本身能否使用),最后检测 2026-11-11 04:07(北京时间)。
Trustpilot 评分和评价数核对于 2026-11-10。
常见问题
VPN 証明書 與 PKI 的基本差異是什麼
答案:vpn 証明書是用於驗證個別客戶端或伺服器身份的數位憑證,讓連線在不信任網路上也能建立機密通道。PKI則是一套制度與技術架構,包含憑證頒發機構 (CA)、撤銷機制、金鑰管理及信任鏈。也就是說 VPN 證明書是 PKI 的實作之一。你會在 VPN 部署中看到憑證的發放、簽署與驗證流程,但 PKI 為整體信任框架提供治理與運作規則。將 PKI 看作「信任的引擎」,VPN 證明書則是「引擎喚醒時的鑰匙」。在現代部署中,兩者不可分割,缺一不可。- PKI 提供信任模型,- VPN 証明書 提供實際的身份驗證與機密通道。2026 年的實務趨勢是把 PKI 作為雲原生證書自動化的基礎,讓 VPN 與零信任架構無縫整合。你應該建立清晰的信任锚與自動化憑證發放流程,避免手動介入成為瓶頸。
VPN 部署中 為什麼需要證書而不是密碼認證
答案:證書提供強認證與自動化管理,密碼認證容易被暴力拆解或被竊取。憑證基於公開金鑰基礎設計,能實現單點登出、自動失效與撤銷,而不需要用戶記住長密碼。從安全角度看,證書能抵禦重放攻擊與中間人攻擊,且便於集中控管憑證生命週期。實務上,證書還能配合多因素與硬件保護模組 (HSM) 進一步加固。證書優於密碼在於可自動化、可撤銷、可審計的信任鏈,這是 2026 年多層 PKI 與 VPN 部署的核心。
證書過期會如何影響 VPN 連線
答案:過期憑證會直接中斷 VPN 連線,因為簽名已失效,伺服端與客戶端無法完成信任驗證。要避免這個風險,企業通常設定自動化的憑證輪換與到期提醒,並在到期前完成續簽。實務策略包括早期預警、分階段替換、以及在緩沖期同時保留短暫的回退憑證。若遇到緊急情況,具備撤銷清單的即時查驗與緊急再簽發機制極為重要。自動化續簽與到期前準備是避免服務中斷的關鍵。
如何在雲端環境中管理 VPN 證書
答案:雲端管理要求集中控管、統一策略與自動化工作流。你需要建立雲原生的憑證生命週期管理 (VCLP) 平台,與雲端 CA、KMS、以及自動化憑證發放工具整合。實務要點包括:設定最小授權原則、建立憑證模板、實現自動輪換、與把撤銷清單分發落地。除了 IAM 與審計,推薦使用硬件保護模組的雲端密钥管理以提升私鑰安全。集中化管理與自動化是雲端 VPN 證書的生死線。
撤銷清單的分發與實時驗證是否可行
答案:可行且必要,但要走對路徑。核心做法是採用分佈式檢查與快速查驗架構,讓客戶端在連線時能迅速驗證憑證是否在撤銷清單裡。實作要點包括使用 OCSP 近實時查詢與定期的 CRL 更新,避免單點失效。若工作負載高,分佈式代理與快取機制會成為瓶頸,需事先做容量規劃。實時驗證與分發機制是維持信任的重要構件。
長度與簽名算法 哪個更重要
答案:兩者都重要,但在不同場景下有不同重心。長度決定對稱與非對稱金鑰的安全性幅度,簽名算法決定驗證的效率與抗量子風險的程度。現階段,長度要足夠(例如 RSA 2048 或 ECDSA P-256 以上),簽名算法需選擇行業審核通過且具備長期支援的方案。對於量子時代,簽名算法的抗量子性變得尤其重要,需持續追蹤標準演進。長度確保現階段的安全性,算法決策關乎長期的可遷移性。
量子計算興起 對 VPN 證書有何影響
答案:量子計算會逐步削弱現有非對稱加密的安全性,因此對 VPN 証明書的影響是遷移到量子抗性簽名與加密方案。實務上,需採用量子抗性憑證與簽名算法,並規劃憑證更新路徑與過渡期策略。這不是明天的危機,但長期看是演進方向。企業應在 2024–2026 年的安全路線圖中留出實驗性實作與相容性測試。量子風險要求前瞻性更新與分階段過渡。