Clash 代理:完整指南与实用教程
全面解读 clash 代理的原理、配置与使用场景,帮助你高效搭建多节点代理网络。
在互联网自由与隐私日益重要的今天,Clash 作为一个跨平台的代理工具,因其强大的配置能力和灵活的路由策略,成为许多发烧友和专业用户的首选。本文将从原理、核心配置、常见场景、实操步骤,以及与 ZoogVPN 的结合使用等方面,系统地介绍 clash 代理的使用要点,帮助你快速上手并避免常见坑。
Clash 代理的核心原理与特性
Clash 是一个开源的代理客户端,支持多协议包括 HTTP、Socks5、Shadowsocks、V2Ray 等,并通过规则文件实现数据包的智能分流。核心特性包括:
- 多协议支持:可同时处理多种代理协议,方便接入不同供应商的节点。
- 规则路由(Rule)/ 全局路由(Global)模式:根据目标地址、端口、域名等条件决定流量走向。
- 节点管理:通过 YAML 配置或订阅链接管理大量代理节点,便于扩展。
- TUN 模式与透明代理:在部分系统中支持将流量通过 TUN 接口进行分流。
- 链式代理(Proxy Chain):允许流量依次经过多个代理节点,提升隐私或绕过一些网络限制。
- 跨平台:Windows、macOS、Android、iOS 等多系统原生或半原生实现,便于在不同设备保持一致的体验。
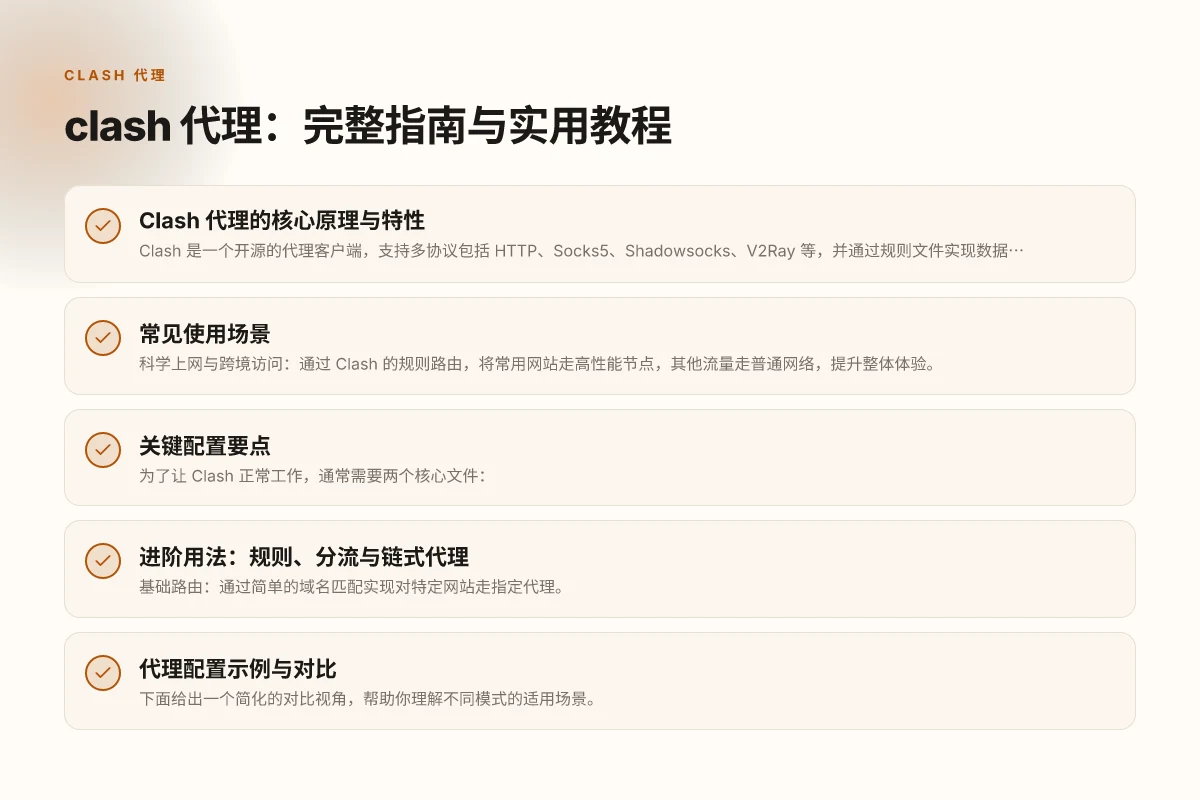
常见使用场景
- 科学上网与跨境访问:通过 Clash 的规则路由,将常用网站走高性能节点,其他流量走普通网络,提升整体体验。
- 安全与隐私保护:启用代理链或 VPN+代理组合,降低单点流量特征暴露的风险。
- 企业级隐私与研究:对数据包进行细粒度的路由控制,适合在实验和研究环境中测试不同策略。
- 学习与实验:通过修改配置、增加节点、调整规则,深入理解代理工作原理。
关键配置要点
为了让 Clash 正常工作,通常需要两个核心文件:
- 节点配置(proxies 或 nodes):列出所有可用的代理节点信息,包括名称、类型、服务器地址、端口、认证方式等。
- 规则配置(rules)与路由模式:定义哪些流量走哪些代理,常见的模式包括 Rule、Proxy、Proxy-Group、以及全局模式等。
常见字段及含义(示例对照):
- type:代理类型,如 http、socks5、ss、vmess、trojan 等。
- name:节点名称,便于识别。
- server:服务器地址。
- port:端口号。
- cipher/password/secret:加密或认证信息,视协议而定。
- proxies:节点集合的定义。
- proxy-group:将多个节点聚合成一个分组,便于规则切换。
- rules:按域名、IP、端口等条件分流的规则列表。
进阶用法:规则、分流与链式代理
- 基础路由:通过简单的域名匹配实现对特定网站走指定代理。
- 规则优先级:Clash 的规则是从上往下匹配,一旦命中即执行对应策略,需把常用规则放前面。
- Proxy-Group 的多策略混合:可以设置“选择性路由”组,将高性能节点优先使用,失败时回退到备选节点。
- 链式代理(Proxy Chain):将数据流先经过一个节点,再进入下一个节点,适用于需要额外匿名或跨域跳转的场景。注意链式越长,延迟可能越高,应权衡稳定性与隐私需求。
- TUN 模式与透明代理:某些系统或版本支持通过 TUN 设备实现全流量分流,适合桌面和移动端全局代理需求。
代理配置示例与对比
下面给出一个简化的对比视角,帮助你理解不同模式的适用场景。 最新科学上网方法
全局模式 vs Rule 模式
全局模式(Global):所有流量走同一个代理,简单但灵活性低。
Rule 模式(Rule-based):按目标/应用分流,复杂度高但可实现高效分流。
单节点 vs 节点组 翻墙回内地的VPN:如何选择
单节点:简单、稳定,适合快速上手。
节点组(Proxy-Group):用于负载均衡、失败回退和性能优化。
代理链的权衡
长链:更高隐私与绕过能力,但可能带来显著延迟。 翻墙 机场 推荐
短链或单节点:更低延迟、稳定性强,适合日常办公使用。
表格:常见模式对比
| 模式 | 易用性 | 灵活性 | 延迟风险 | 适用场景 |
|---|---|---|---|---|
| Global | 高 | 低 | 低 | 快速上手、单一需求 |
| Rule 基于分流 | 中-高 | 高 | 中到高 | 需要精细分流的场景 |
| Proxy-Group | 中 | 高 | 取决于节点 | 需要负载均衡或备份回退 |
| Proxy Chain | 低-中 | 中 | 高 | 强隐私、绕过复杂网络限制场景 |
与 ZoogVPN 的搭配使用建议
如果你在寻找一个稳定、易上手的商业 VPN 方案来配合 Clash 使用,ZoogVPN 是一个值得考虑的选项。它提供多国服务器、稳定的连接与较好的隐私策略。结合 Clash 的路由能力,可以实现:
- 将 ZoogVPN 节点作为主代理,在规则中指定常用网站走 ZoogVPN 提供的节点。
- 使用 Proxy-Group 进行多节点的负载均衡,提升稳定性和访问速度。
- 对特定应用或网站设置直连规则,避免不必要的代理开销。
- 如需额外隐私,可以在 Clash 上配置 Proxy Chain,先经 ZoogVPN 再经二级代理,提升匿名性。
关于 ZoogVPN 的使用要点: 免费梯子安卓:最佳解决方案与实用指南
- 选择合适的服务器:优先考虑离你最近的服务器以降低延迟。
- 检查订阅与订阅链接:确保 Clash 能读取到可用的节点订阅,方便后续自动更新。
- 稳定性测试:在正式使用前,进行简单的连通性和速率测试,避免高峰期影响体验。
- 安全性配置:尽量使用经过加密的节点,并定期更新配置。
实操入门:如何在 Windows/Mac 上搭建 Clash
- 获取客户端:下载 Clash 发行版或 Clash Verge、Clash for Windows 等变体,确保版本与系统兼容。
- 准备配置:
- proxies:添加你的节点信息(包括 ZoogVPN 节点)。
- proxy-group:将节点组织成高性能组与备份组。
- rules:设定分流策略,例如将常用网站走高优先级组,其他走默认。
- 启动与测试:
- 启动 Clash,检查代理状态指示灯是否正常(如 Clash Verge 会显示节点状态)。
- 通过浏览器或命令行测试访问速度与稳定性,确保分流如预期工作。 -如遇到问题的排查要点:
- 检查配置文件语法是否正确,尤其是 YAML 的缩进问题。
- 确认节点可用性,禁用不可用节点以避免路由中断。 规则冲突与冲突解决:
- 当发现某些网站不走期望的代理,重排规则优先级,将目标域名前置。
- 使用日志功能查看实际路由路径,定位问题节点。
常见问题快速解答
- Clash 能否直接替代 VPN?Clash 本身是代理客户端,通常需要搭配 VPN 提供的节点或独立代理服务器使用,二者可叠加以提高隐私与访问能力。
- 如何获取 Clash 的配置文件?可以通过自建服务器、购买商用订阅或使用社区分享的节点订阅链接来获取代理节点信息。
- 链式代理会不会很慢?链式代理的确可能增加延迟,建议根据实际需求权衡链条长度与隐私需求,必要时采用短链或单节点方案。
- 与 ZoogVPN 同时使用会被检测吗?合理配置下通常不会被检测,但要避免暴露大量相同特征流量,尽量通过规则实现分流。
结语与推荐 Clash 代理以其灵活的路由规则和对多协议的原生支持,成为许多玩家和专业人士的首选工具。对于希望快速完成部署并获得稳定体验的用户,ZoogVPN 提供了可靠的节点服务,搭配 Clash 的分流功能,可以在提高访问速度的同时增强隐私保护。若你正在寻找一个值得信赖的解决方案,ZoogVPN 与 Clash 的组合是一个极具性价比的选择。你可以先尝试在一个系统上搭建一个最小可用配置,逐步扩展到多节点与分流策略,逐步优化你的网络环境。