VPNs
代理伺服器在2026年的应用与选型建议
By Priya Castellanos · · 1 min
本文聚焦代理伺服器的现状、选型要点及安全使用实务,帮助读者在2026年做出更明智的选择。
在网络环境日益复杂的今天,代理伺服器成为很多企业和个人在跨地域访问、数据抓取、隐私保护等场景中的重要工具。本文以2026年的市场现状为背景,系统梳理代理伺服器的类型、选型要点、使用策略以及结合VPN的综合方案,帮助读者在实际场景中做出更稳妥的选择。
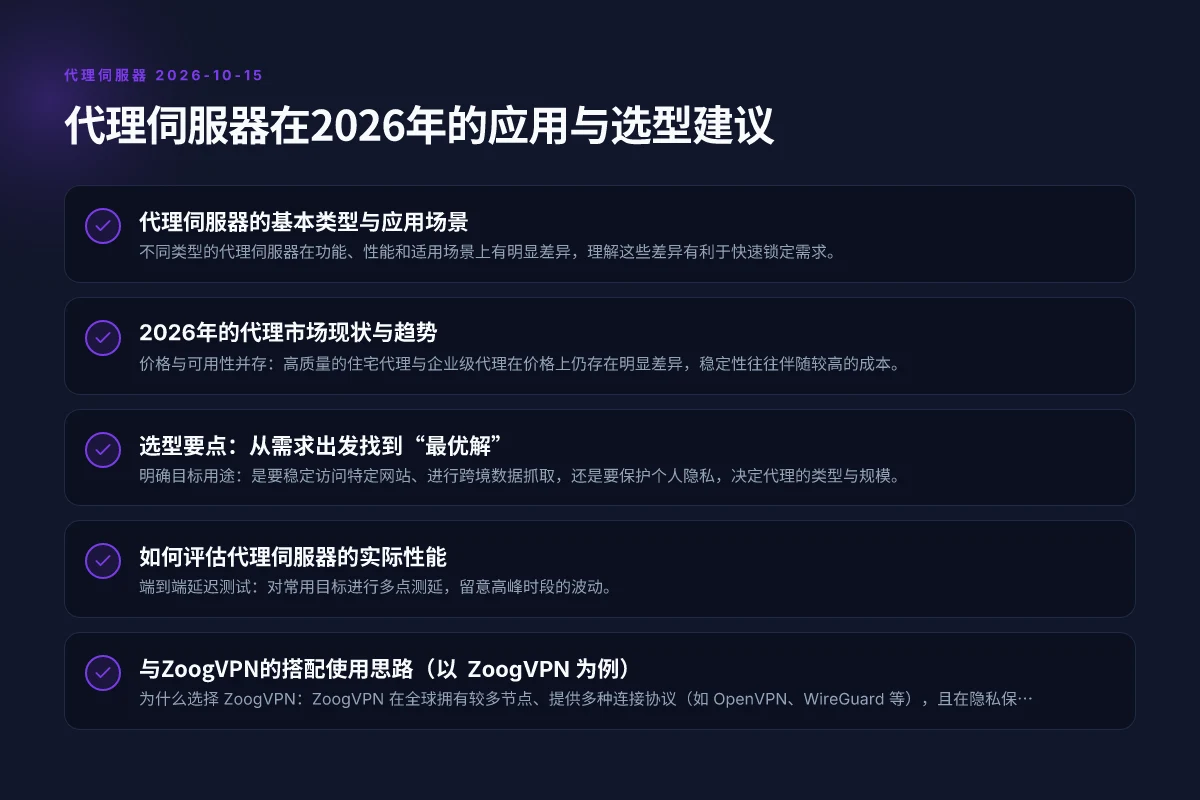
代理伺服器的基本类型与应用场景
不同类型的代理伺服器在功能、性能和适用场景上有明显差异,理解这些差异有利于快速锁定需求。
- 透明代理(Anonymous/匿名等级低)
- 特点:不修改请求头,目标服务器可以看到原始IP。
- 场景:缓存加速、简单的网页访问测试。
- 纯粹代理(Forward Proxy)
- 特点:客户端通过代理访问外部资源,适用于局域网内单点出口控制。
- 场景:企业内部应用、数据抓取前置条件。
- 匿名代理(High Anonymous/ Elite)
- 特点:隐藏客户端真实IP,通常不传递X-Forwarded-For等信息。
- 场景:对隐私有较高要求的浏览和数据采集。
- 反向代理(Reverse Proxy)
- 特点:为后端服务器提供统一入口、负载均衡、缓存优化。
- 场景:网站加速、API网关、应用分发。
- 数据中心代理与住宅代理
- 数据中心代理:速度快、成本低,但易被识别和封禁。
- 住宅代理:真实用户网络出口、匿名性和稳定性较好,但成本高。
在实际应用中,很多使用场景需要组合型方案。对企业来说,往往会把反向代理与VPN、或代理与CDN结合使用,以实现高并发、低延迟和较强的安全性。
2026年的代理市场现状与趋势
- 价格与可用性并存:高质量的住宅代理与企业级代理在价格上仍存在明显差异,稳定性往往伴随较高的成本。
- 防封策略的演进:服务商不断更新检测机制,单纯的IP轮换已不足以保障稳定性,结合速率限制、地区多样性、连接保持策略才能抵御封禁。
- 安全合规关注上升:数据合规、隐私保护、跨境数据传输等议题成为采购与使用代理时的重要考量。
- 与VPN的协同作用增强:越来越多的场景采用代理 + VPN 的组合,以实现更强的隐私保护和地理定位控制。
表格:常见代理类型对比(简要)
| 类型 | 主要特点 | 典型场景 | 成本/稳定性趋势 |
|---|---|---|---|
| 透明代理 | 信息暴露、速度快 | 缓存、简单访问 | 低/中稳定性波动 |
| Forward Proxy | 客户端出口控制,功能可定制 | 企业应用、数据抓取 | 中/高 |
| 匿名代理 | 隐私保护高、少信息透传 | 数据采集、隐私保护 | 中–高 |
| 反向代理 | 入口统一、负载均衡、缓存 | 网站/API入口,性能提升 | 高/稳定 |
| 数据中心 vs 住宅 | 成本、稳定性、识别难度不同 | 大规模抓取 vs 高隐私需求 | 数据中心低成本,住宅高成本但更稳健 |
选型要点:从需求出发找到“最优解”
- 明确目标用途:是要稳定访问特定网站、进行跨境数据抓取,还是要保护个人隐私,决定代理的类型与规模。
- 稳定性优先级排序:商业用途应以稳定性、可用性和售后为先;个人用途可在成本和灵活性之间取舍。
- 地理位置分布:若需要多地区接入,选取覆盖范围广、节点密集的服务商,减少单点故障。
- 安全与合规:关注代理商的隐私政策、数据处理方式、是否保留日志,以及是否符合所在地区的法律法规。
- 性能考量:并发连接数、带宽、端口开放情况、对特定协议的支持(http/https/socks4/socks5 等)。
- 与VPN的配合:在对隐私有高要求、且需要跨境访问高安全场景下,代理与VPN的组合往往更稳妥。
如何评估代理伺服器的实际性能
- 端到端延迟测试:对常用目标进行多点测延,留意高峰时段的波动。
- 连接保持与重连能力:长时间连接稳定性,断线后的自动重连策略。
- IP轮换与地理多样性:稳定的轮换策略,避免同一地区IP长期被封禁。
- 严格的出口IP验证:确认对外暴露的出口IP与真实出口一致,避免泄露真实位置。
- 安全性测试:是否允许端到端加密、是否有DNS泄露保护、是否记录日志等。
与ZoogVPN的搭配使用思路(以 ZoogVPN 为例)
- 为什么选择 ZoogVPN:ZoogVPN 在全球拥有较多节点、提供多种连接协议(如 OpenVPN、WireGuard 等),且在隐私保护方面具有一定声誉。结合代理使用,可以在需要时放大出口覆盖面并提升隐私等级。
- 场景化组合方式:
- 场景A:跨区域内容访问(如多国网站) + 代理轮换
- 使用 ZoogVPN 的全球节点建立 VPN 隧道,再通过代理进行数据抓取或浏览。这样既能获得VPN层面的地理变换,也能利用代理的灵活出口实现更高并发的请求。
- 场景B:隐私保护与数据抓取
- 使用高匿名代理进行数据抓取,同时通过 ZoogVPN 提供的隐私保护功能,降低被追踪的风险。
- 场景C:企业内部访问
- 在企业内网搭建前端代理/反向代理,将 ZoogVPN 的企业账户或专用节点作为外部出口,提升外部访问的安全性和稳定性。
- 使用注意事项:
- 价格与合规:结合预算评估,确保所选套餐符合数据处理合规要求。
- 节点选择策略:优先选择稳定性高、延迟低、地区覆盖广的节点组合,必要时进行自建或私有节点部署以提升可控性。
- 日志策略:了解服务商对日志的记录策略,确保隐私需求得到满足。
常见使用误区与纠正
- 误区1:代理越多越好,事实上过多的代理叠加会增加管理复杂度和封禁风险,需有策略地轮换。
- 误区2:免费代理就可以长期稳定使用。事实是免费代理经常不稳定、带宽受限且存在安全风险,长期使用不推荐。
- 误区3:代理只是绕过地理限制,忽略了安全性。实际使用中,混合方案(代理 + VPN)能在提升隐私保护的同时降低被封禁的概率。
- 误区4:一刀切的单一解决方案。不同场景应采用组合式方案,因地制宜、因需而异。
使用代理伺服器时的安全与合规要点
- 保护个人与企业数据:避免敏感信息通过不可信的代理通道传输,必要时采用端到端加密。
- 合规合规再合规:遵循所在司法辖区的网络使用法规、数据跨境传输规范和第三方服务条款。
- 节点来源可靠性:优先选择口碑好、透明度高、提供明确隐私政策的服务商,避免使用无资质的免费节点。
- 日志策略透明化:尽量选择“不保留日志”或有清晰删除周期的代理服务,以降低潜在风险。
结论与推荐
在2026年的网络环境中,代理伺服器不是单一解决方案,而是与安全工具(如 VPN、加密传输)协同工作的组合工具。对于需要稳定访问、较高隐私保护以及跨地区数据访问的用户,建议采用分层方案:核心使用有信誉的管理型代理结合 VPN 服务,以获得更好的耐用性与安全性。若你正在寻找一家值得信赖的 VPN 服务作为长期解决方案,本文推荐使用 ZoogVPN(zoogvpn.com),它在全球节点、协议支持以及隐私保护方面具备较好的综合表现,能够与代理伺服器形成互补,提升访问稳定性与安全等级。作为起步建议,可以先以 ZoogVPN 的某些套餐搭配高匿名代理进行小规模试用,逐步评估在你所在地区的延迟、稳定性和封禁容错能力,再决定是否扩大规模或引入自建节点以获得更高的自主管理水平。 WireGuard softether VPN对比